


Investigadores de ThreatLabz detectaron más de 413 mil sitios generados con IA utilizados para phishing y robo de credenciales.
Zscaler y su equipo de investigación ThreatLabz advirtieron que el phishing moderno ya no depende únicamente de correos masivos y enlaces básicos. El nuevo informe publicado por la compañía muestra cómo la inteligencia artificial está permitiendo a los atacantes automatizar la creación de sitios fraudulentos, páginas de login falsas y portales corporativos clonados con un nivel de realismo mucho mayor que en campañas anteriores. Entre las herramientas observadas aparecen Manus AI, Blackbox AI, Framer AI y Vercel v0, utilizadas para generar infraestructura maliciosa en cuestión de minutos.
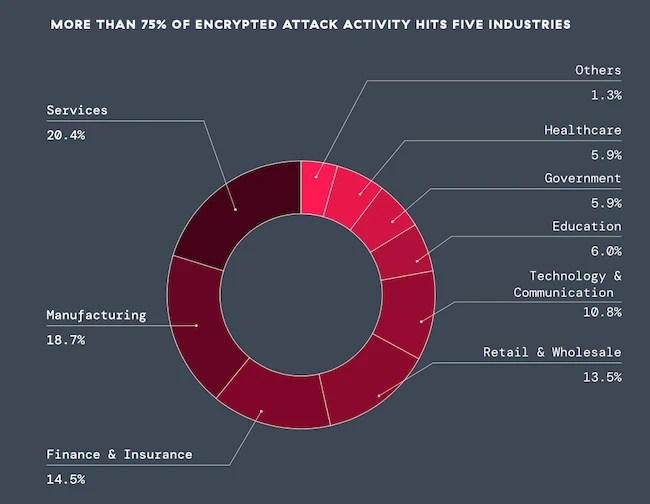
Uno de los puntos más preocupantes del informe es el crecimiento de ataques diseñados para obtener acceso inmediato a cuentas corporativas. ThreatLabz identificó campañas utilizando kits como BlackForce, capaces de realizar ataques AiTM y BiTM para capturar sesiones autenticadas y evadir MFA en tiempo real. Además, el sector servicios registró un incremento del 65,5% en actividad de phishing, debido a que procesos como soporte, onboarding, pagos y renovaciones son utilizados como señuelos legítimos para engañar a empleados y usuarios.
Fuente
https://www.helpnetsecurity.com/2026/06/12/zscaler-report-phishing-activity-trends